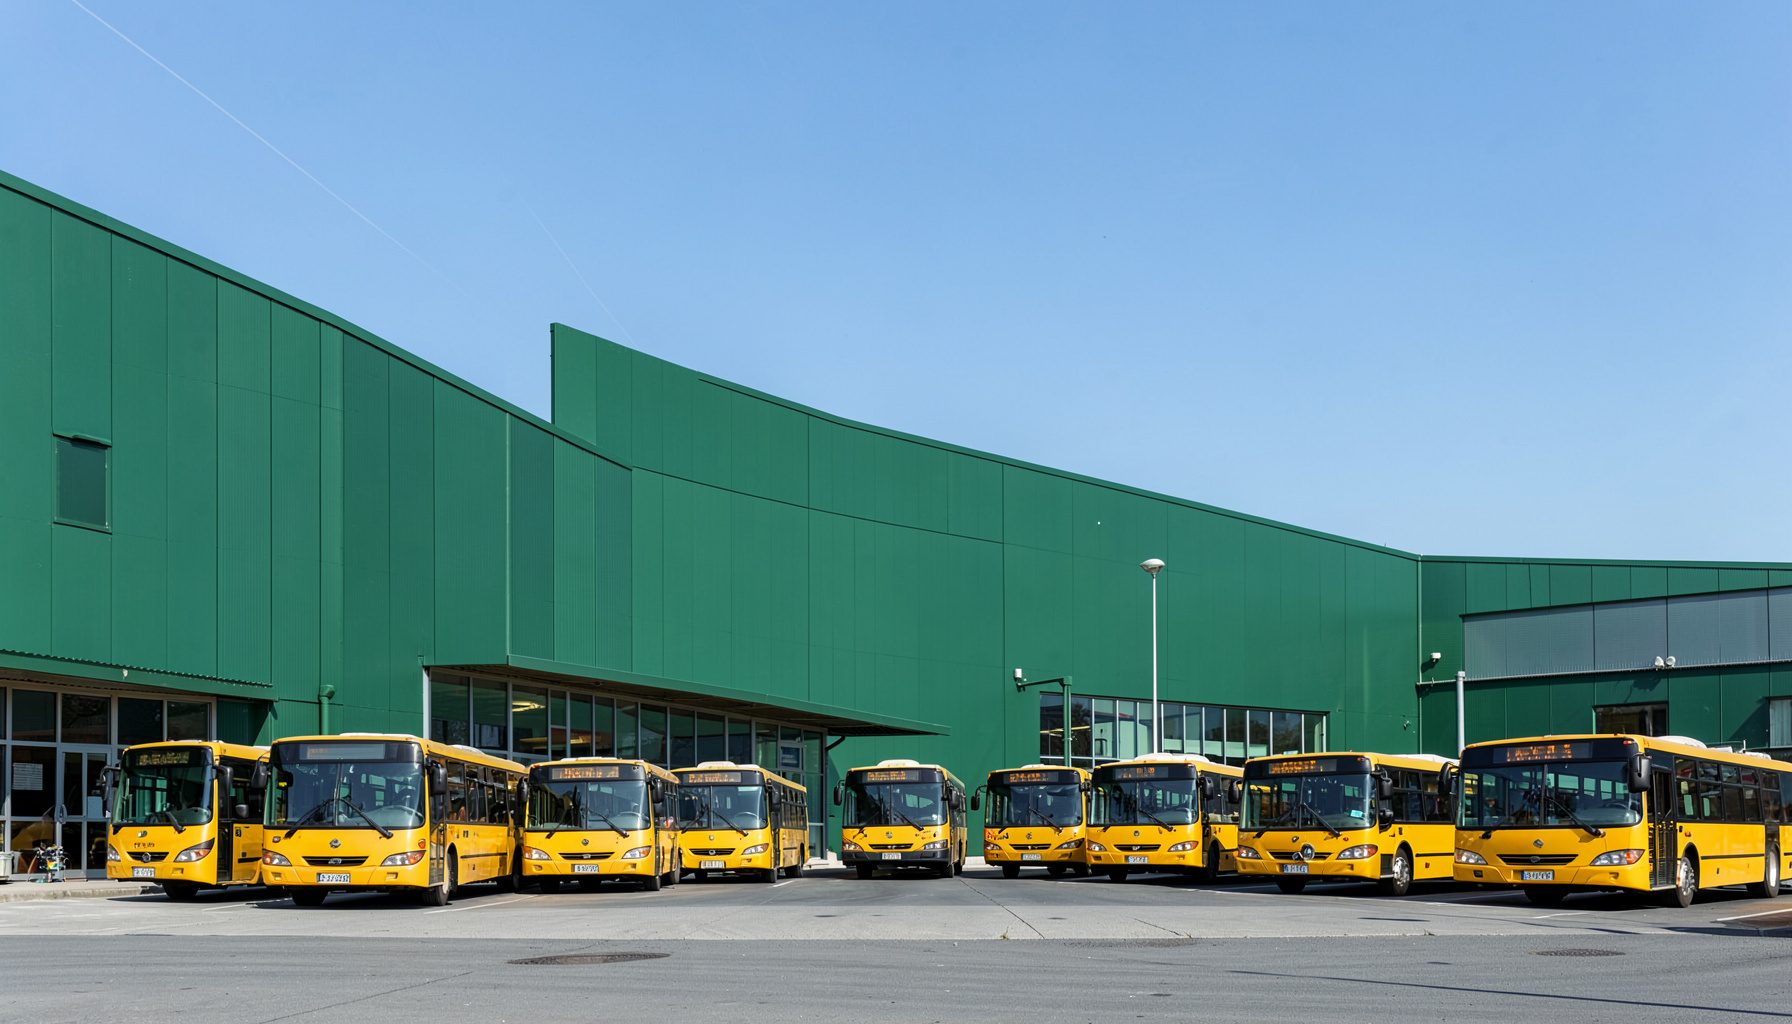
C & H Bus Sales
Achat · Vente · Location · Échange — Votre distributeur complet de bus scolaires
Demandez un devisNos services de flotte
Des solutions complètes pour les districts scolaires, de l'acquisition à l'entretien.
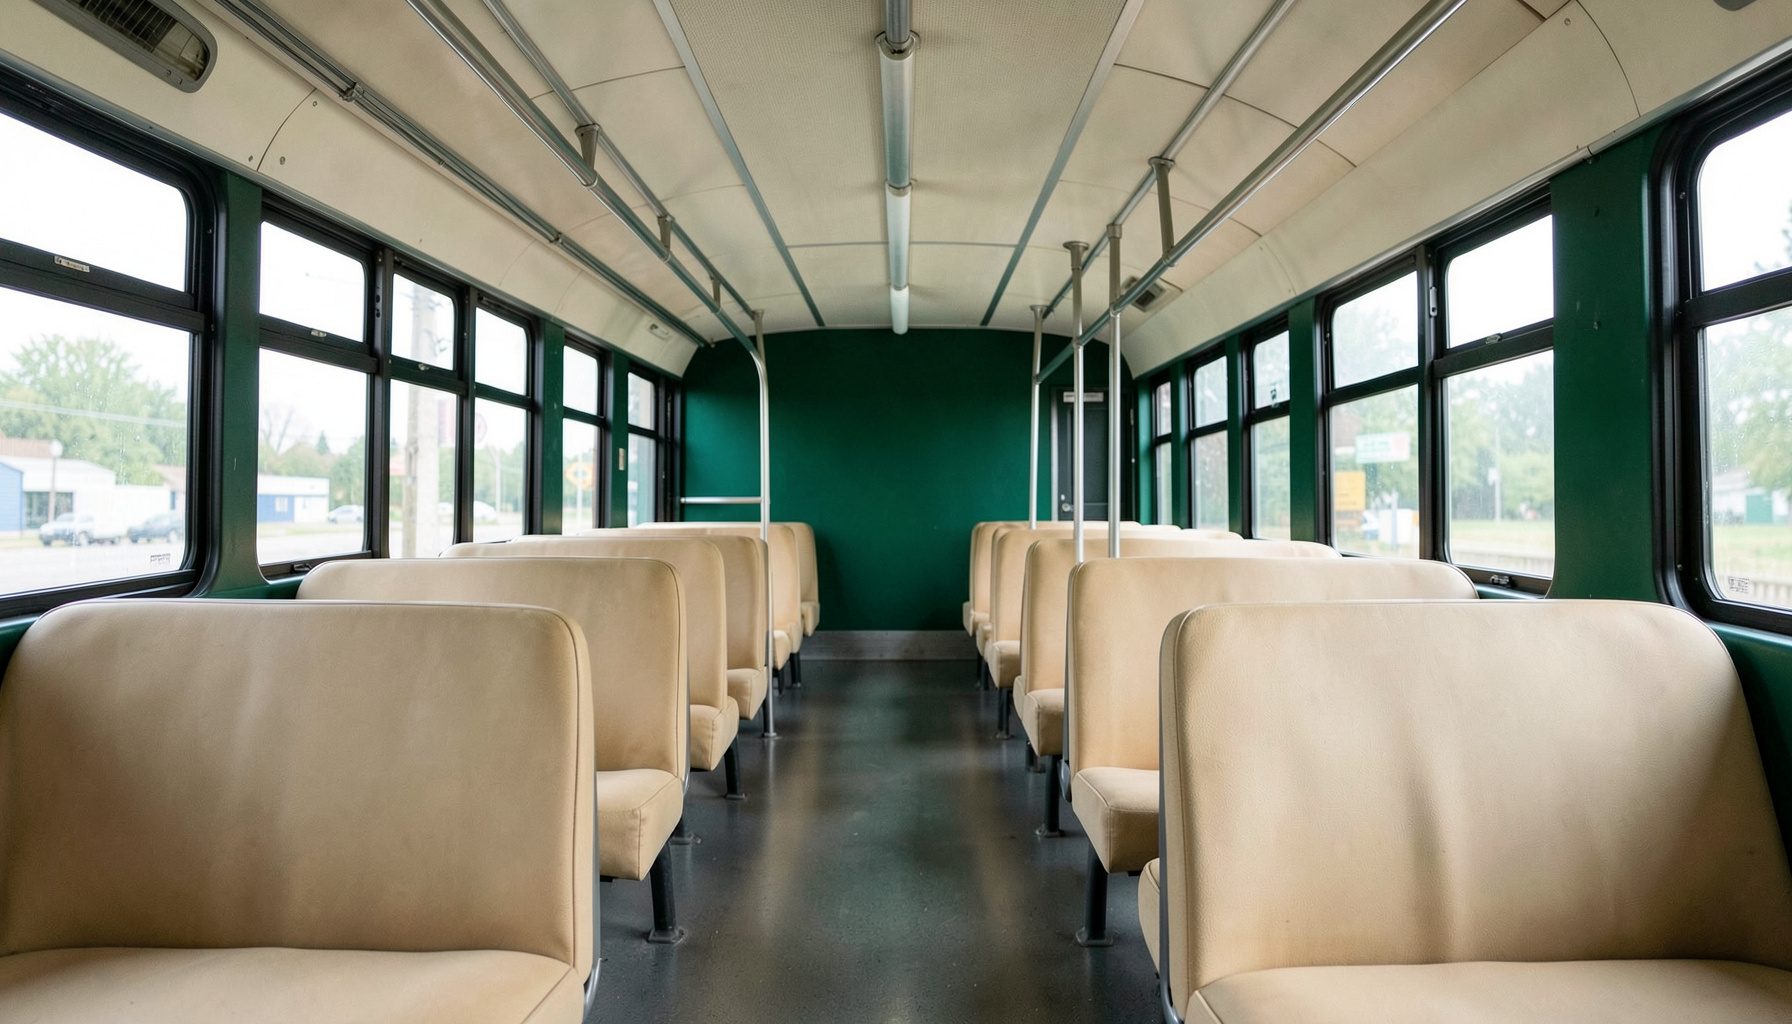
Vente de bus neufs
Distributeur complet de bus scolaires neufs, avec des modèles de 10 à 84 passagers en stock.
En savoir plus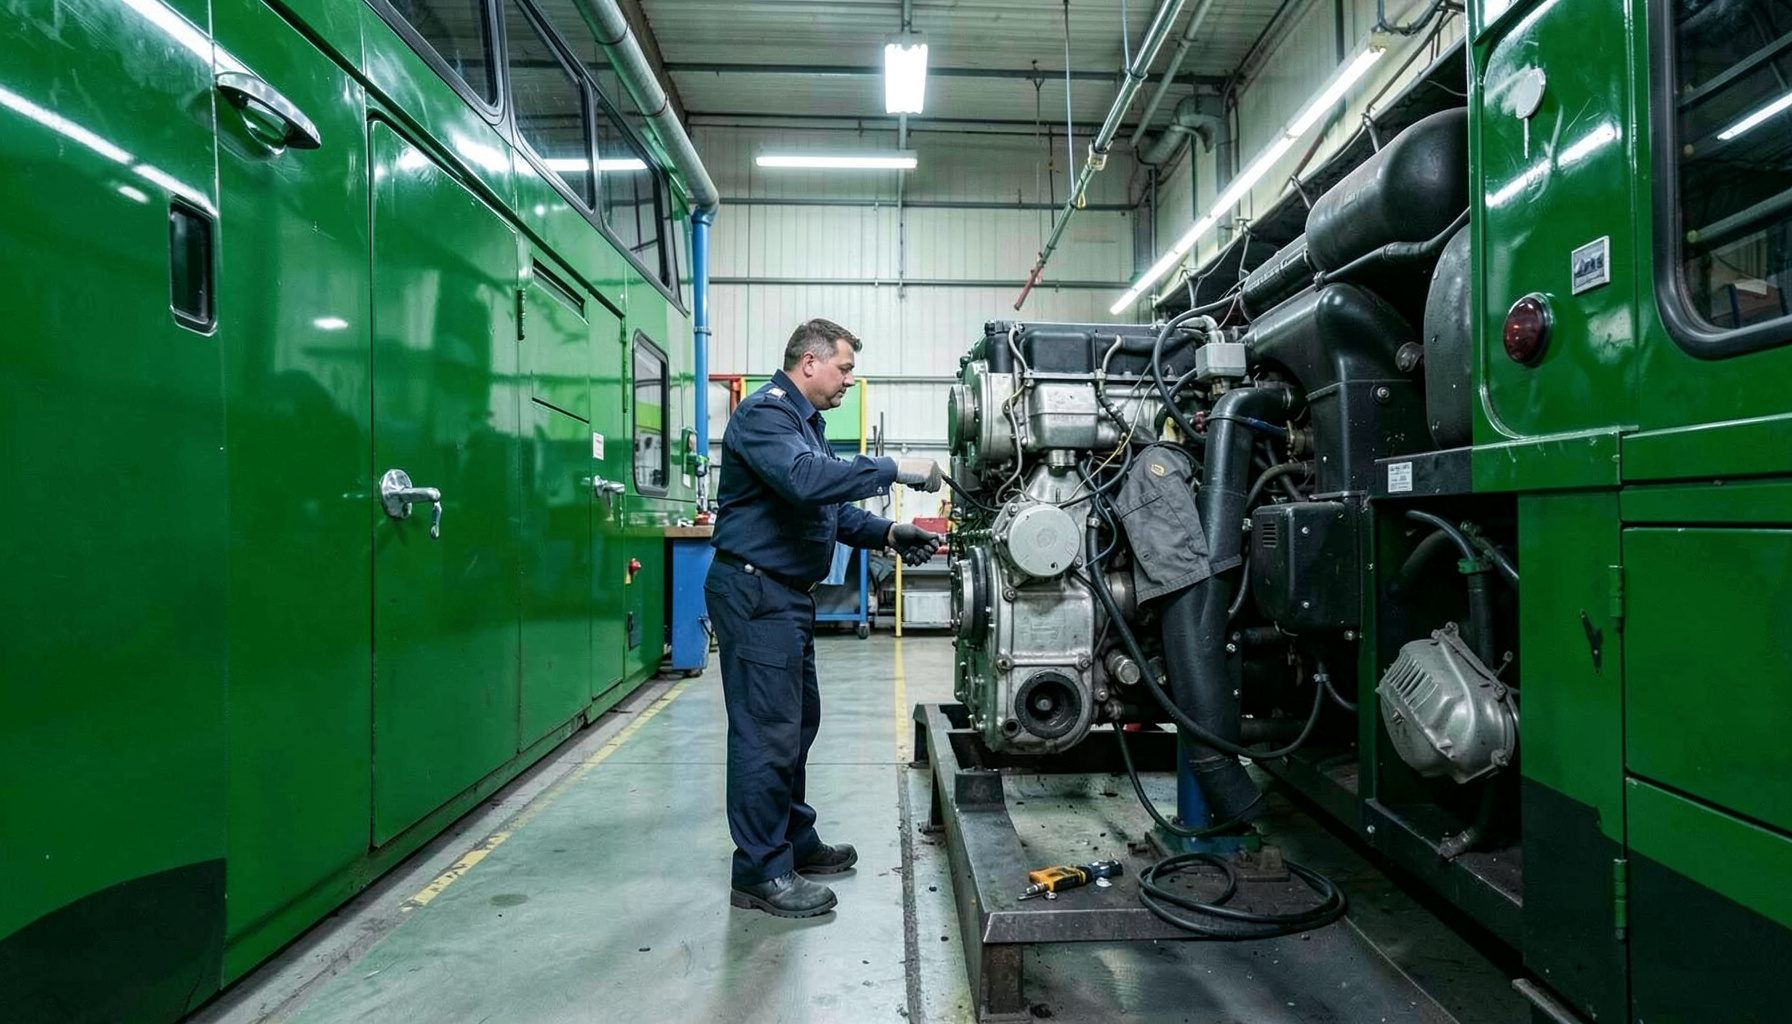
Maintenance préventive
Programme d'entretien préventif Crabtree-Harmon pour garder votre flotte en parfait état.
Nos avantages
Pièces détachées
Département de pièces dans plusieurs lieux pour un approvisionnement rapide et fiable.
Contactez-nous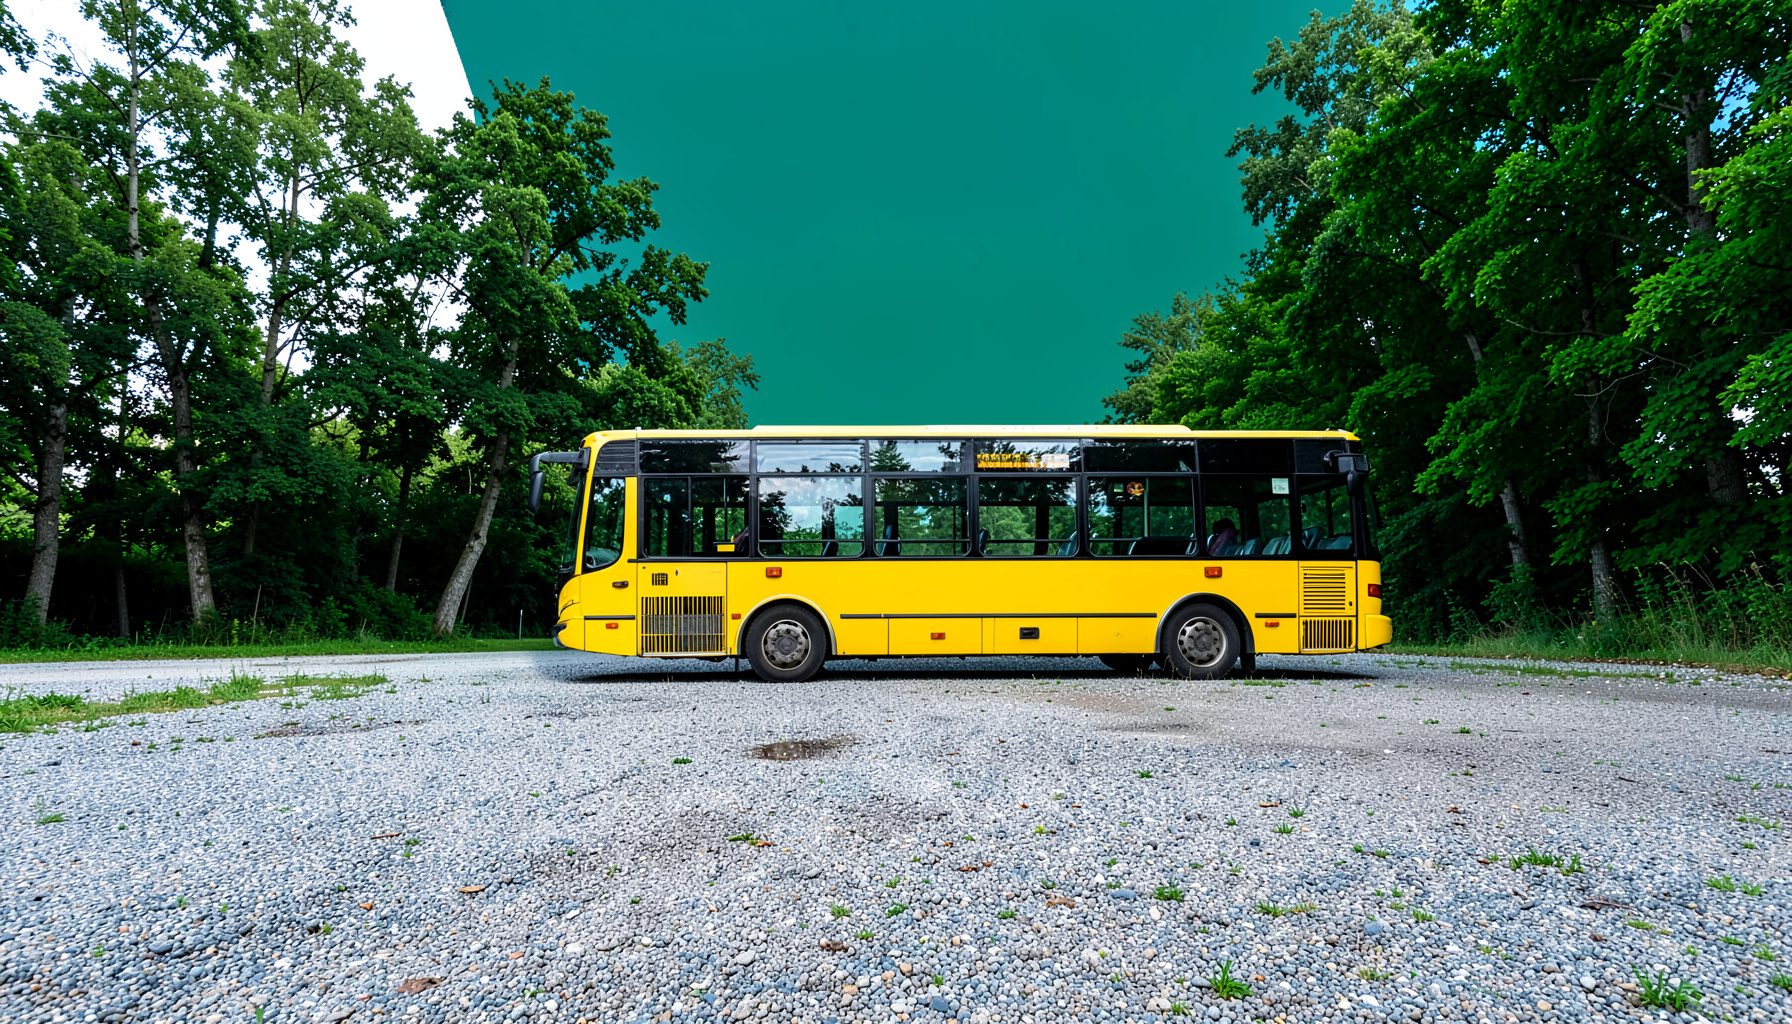
BUY | SALE | LEASE | TRADE
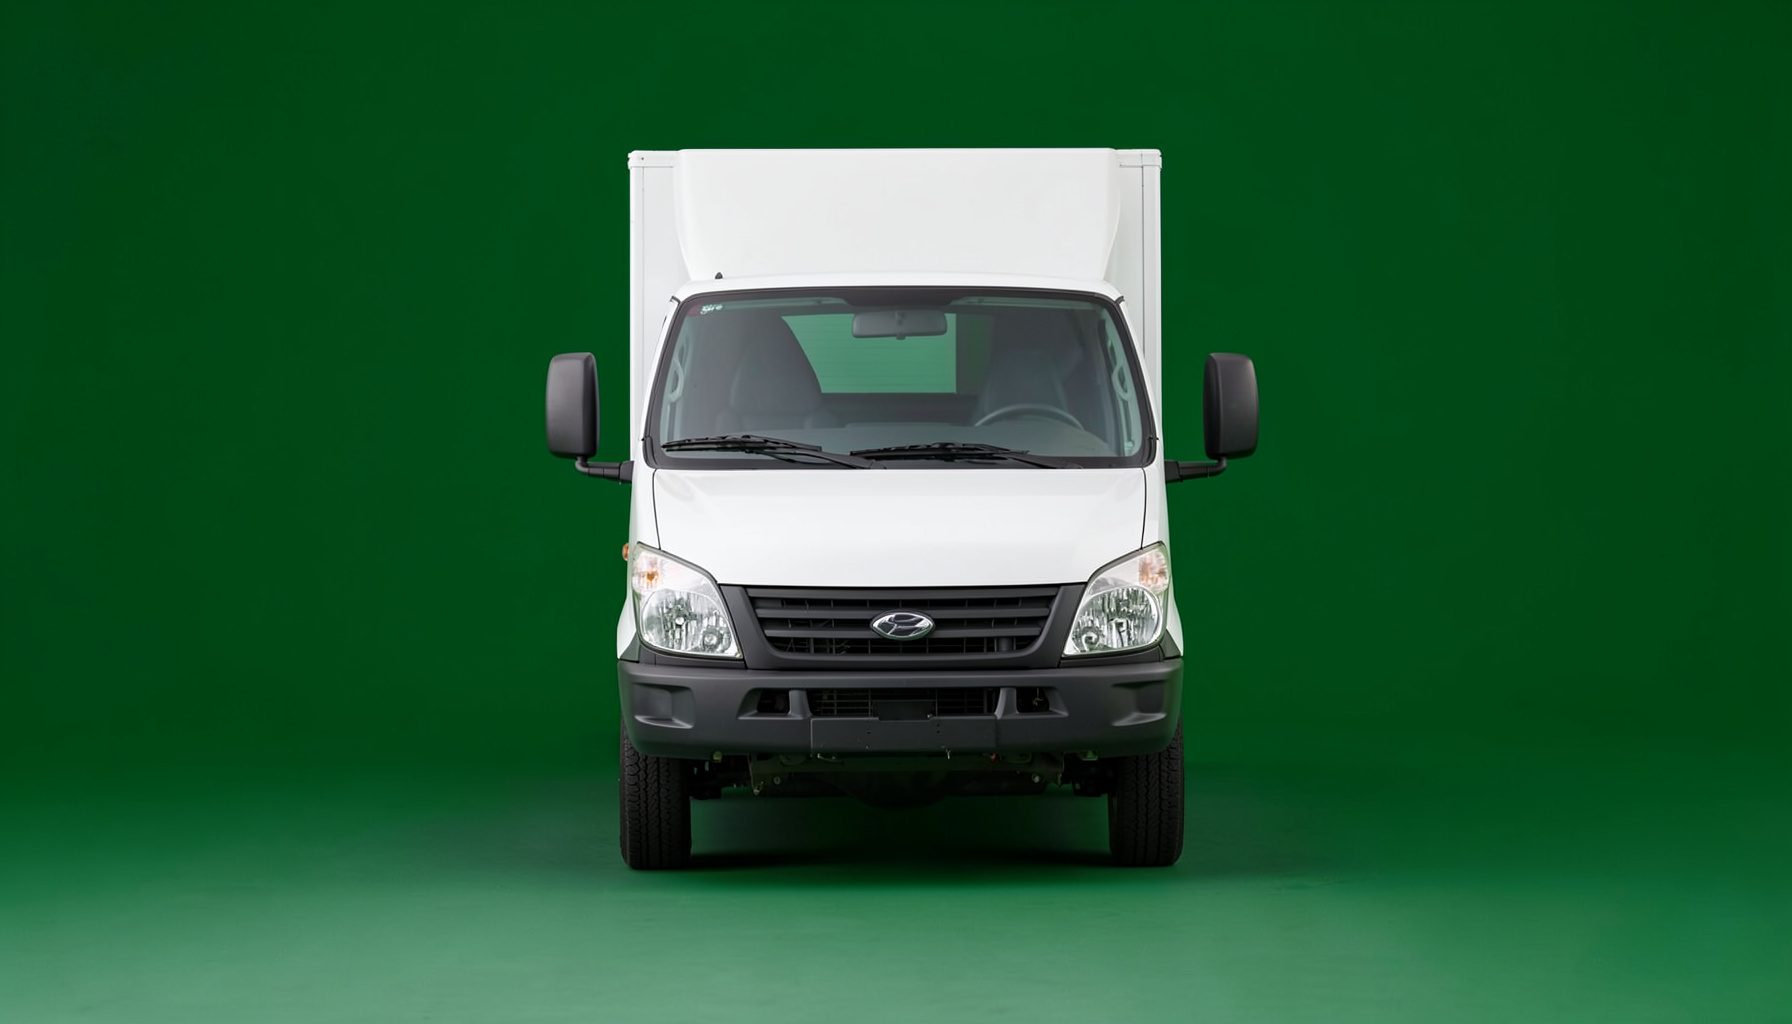
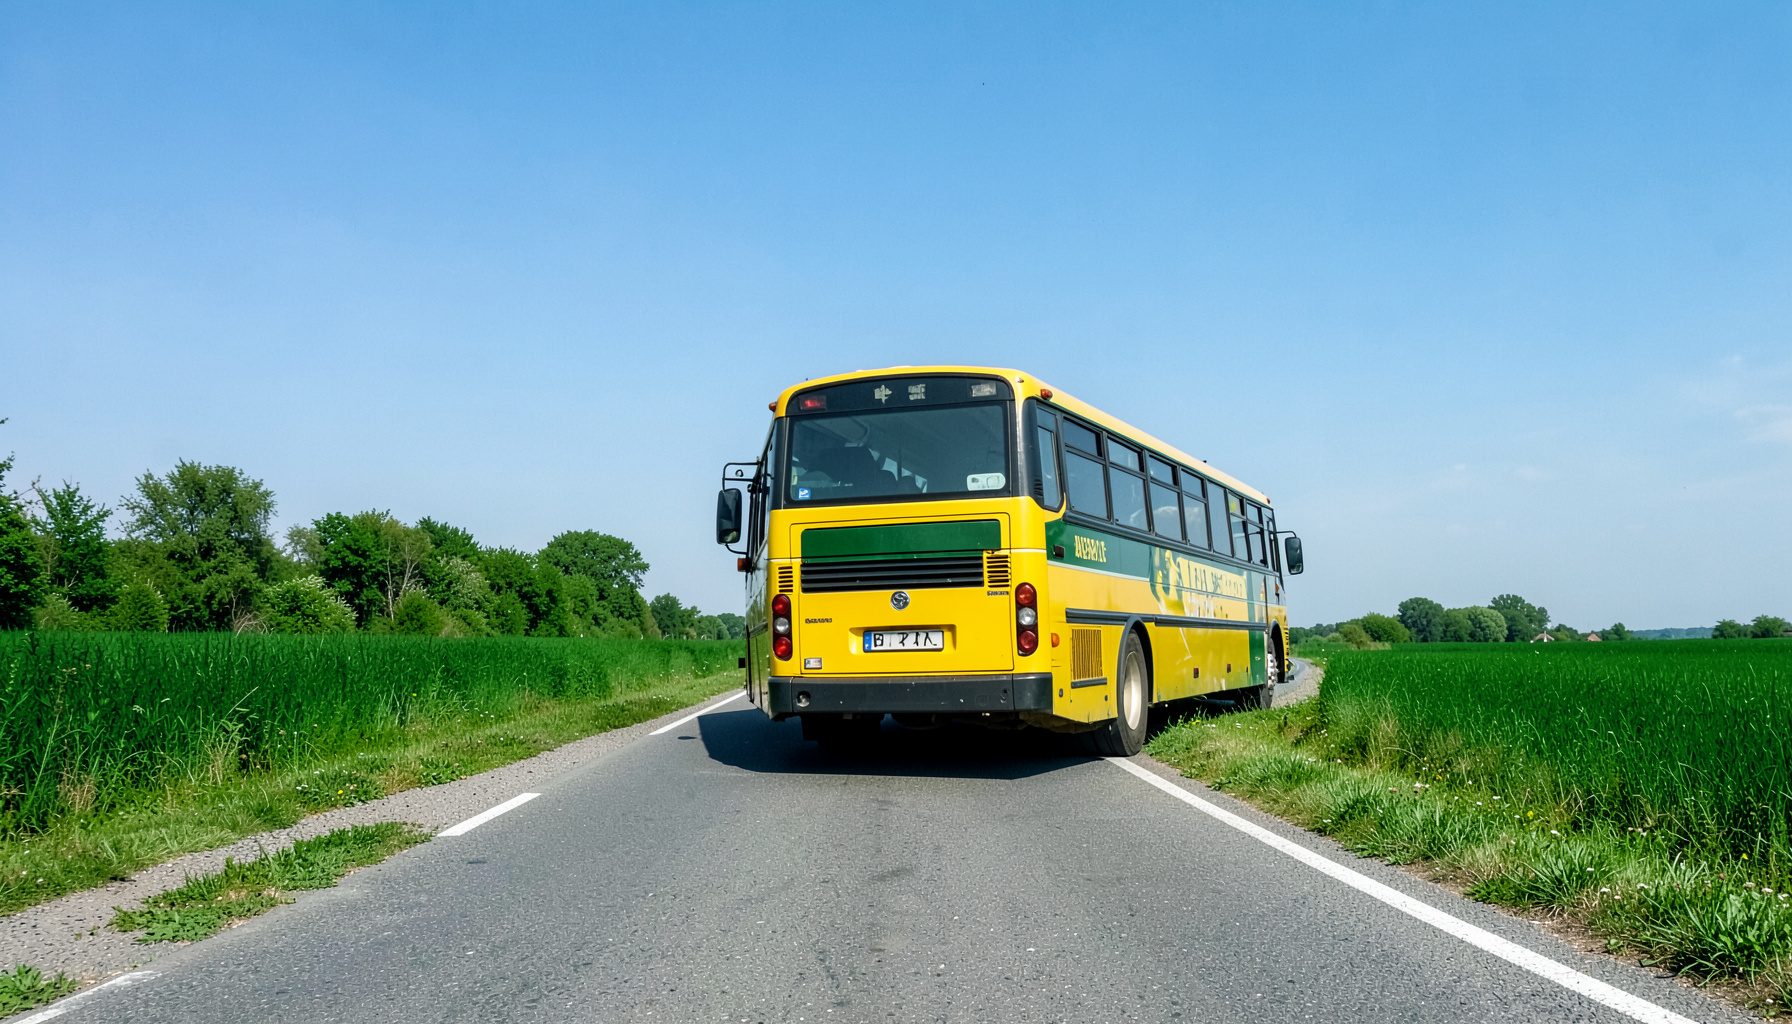
Si votre district cherche à acquérir un bus, C & H Bus Sales, Inc. est votre distributeur complet. Nous proposons une gamme complète d'équipements de flotte neufs et de modèle récent à des tarifs compétitifs, avec des options de financement ou de location-achat. Nous avons en stock des modèles allant de 10 à 84 passagers : Vans, Conventional, Forward Control, Rear Engine, Lift Units et A/C Units. Nous pouvons commander selon vos spécifications ou vous proposer des unités en stock qui dépassent les exigences de votre district et de votre État.
Voir les avantagesProtéger les données clients après une cyberattaque
Une cyberattaque visant une entreprise peut compromettre des coordonnées, des identifiants, des informations bancaires ou des données relatives aux salariés et aux partenaires. La réponse doit être à la fois technique, organisationnelle et juridique : chaque heure compte pour contenir l’incident, préserver les preuves et limiter les conséquences pour les personnes concernées.
Le règlement général sur la protection des données (RGPD), le Code de la consommation, le Code pénal et, selon l’activité, les règles sectorielles imposent plusieurs diligences. Une entreprise qui anticipe ces obligations peut réduire son exposition aux sanctions de la CNIL, aux demandes d’indemnisation et aux ruptures de relations commerciales.
Qualifier rapidement l’incident
Il faut d’abord déterminer si l’événement constitue une violation de données à caractère personnel. Il peut s’agir d’une destruction, d’une perte, d’une altération, d’une divulgation non autorisée ou d’un accès illégitime à des données. Une attaque par rançongiciel entre dans cette catégorie lorsque les fichiers sont exfiltrés, rendus indisponibles ou susceptibles d’être consultés par un tiers.
La qualification doit préciser les catégories de données touchées, le nombre approximatif de personnes concernées, les systèmes compromis et les conséquences possibles. Le registre interne de l’incident doit retracer les faits connus, les mesures prises et les raisons d’une éventuelle absence de notification. Cette documentation est exigée même lorsque l’analyse aboutit à un risque faible.
Respecter les délais de notification
Lorsque la violation présente un risque pour les droits et libertés des personnes, le responsable du traitement doit notifier la CNIL dans les 72 heures suivant sa prise de connaissance. Le délai court dès que l’organisation dispose d’un degré de certitude raisonnable, et non lorsque toutes les investigations sont achevées. Une notification initiale peut être complétée ultérieurement.
Si le risque est élevé, les clients ou autres personnes concernées doivent être informés dans les meilleurs délais. Le message doit expliquer la nature de l’incident, ses conséquences probables, les mesures adoptées et les recommandations pratiques : changement de mot de passe, opposition à certaines opérations ou vigilance face aux tentatives d’hameçonnage. Une communication imprécise ou tardive peut aggraver le préjudice.
Encadrer les responsabilités des prestataires
L’entreprise doit vérifier les contrats conclus avec l’hébergeur, l’éditeur de logiciel, le prestataire de paiement, le centre d’appels et tout sous-traitant ayant accès aux données. Le RGPD impose au sous-traitant d’alerter le responsable du traitement sans retard injustifié. Des clauses détaillées doivent organiser la coopération, la conservation des journaux, l’assistance à la notification et la restitution ou la suppression des données.
Les contrats commerciaux devraient aussi prévoir des exigences de sécurité, des audits, des délais d’alerte, une répartition des coûts et un régime de responsabilité adapté. Dans un groupe international, l’analyse des flux, des transferts hors de l’Espace économique européen et des obligations locales mérite l’appui d’un conseil fiscal international lorsque l’incident affecte la facturation, les données clients ou les obligations déclaratives.
Préserver les preuves et limiter le dommage
Avant de réinitialiser les équipements, l’entreprise doit préserver les journaux de connexion, les courriels suspects, les images des systèmes et les échanges avec les prestataires. Ces éléments peuvent établir la chronologie de l’attaque, identifier une faille, soutenir une plainte pénale ou répondre aux demandes de la CNIL et des assureurs. La collecte doit respecter une chaîne de conservation fiable.
La cellule de crise doit réunir la direction, le responsable de la sécurité, le délégué à la protection des données, les équipes informatiques, la communication et les conseils juridiques. Il faut isoler les systèmes compromis, révoquer les accès, renforcer l’authentification et vérifier les sauvegardes. Les décisions sensibles doivent être consignées afin d’éviter les déclarations contradictoires et de protéger, lorsque cela est possible, les échanges couverts par le secret professionnel.
Anticiper les litiges et les sanctions
Une fuite de données peut entraîner des demandes individuelles, une action collective, une résiliation de contrats ou une mise en cause de la responsabilité des dirigeants. Les clients peuvent réclamer réparation d’un dommage matériel ou moral, tandis que les partenaires chercheront à déterminer si les mesures de sécurité prévues au contrat ont été respectées. Les garanties de cyberassurance doivent être relues avant toute reconnaissance de responsabilité.
La réponse doit également tenir compte du caractère international de l’incident : localisation des serveurs, nationalité des clients, autorités compétentes et règles de notification applicables. Un accompagnement contentieux international peut aider à coordonner les plaintes, les échanges avec les partenaires étrangers et la stratégie de défense. La conformité ne s’arrête pas à la notification : elle se mesure aussi à la capacité de prévenir la répétition de l’attaque.
Après la crise, un audit de sécurité et une revue des procédures permettent de corriger les faiblesses identifiées. L’entreprise doit mettre à jour son registre des traitements, ses analyses d’impact, son plan de continuité, ses clauses contractuelles et ses exercices de gestion d’incident. La formation régulière des salariés reste essentielle face à l’hameçonnage et au vol d’identifiants.
Un incident impliquant des données clients doit être traité sans délai par une équipe coordonnée et conseillée. Faites analyser les faits, les contrats, les obligations de notification et les risques de responsabilité par un avocat en droit des affaires et en protection des données afin de sécuriser chaque décision dès les premières heures.
Nous contacter
Une question sur nos bus, nos services ou un devis ? Écrivez-nous.
Crabtree-Harmon Corporation
P. O. Box 1124
Raymore, Missouri 64083
(816) 331-3166
(800) 800-3166
C & H Bus Sales
P. O. Box 726
Belton, Missouri 64012
(816) 331-3650
(800) 800-3166