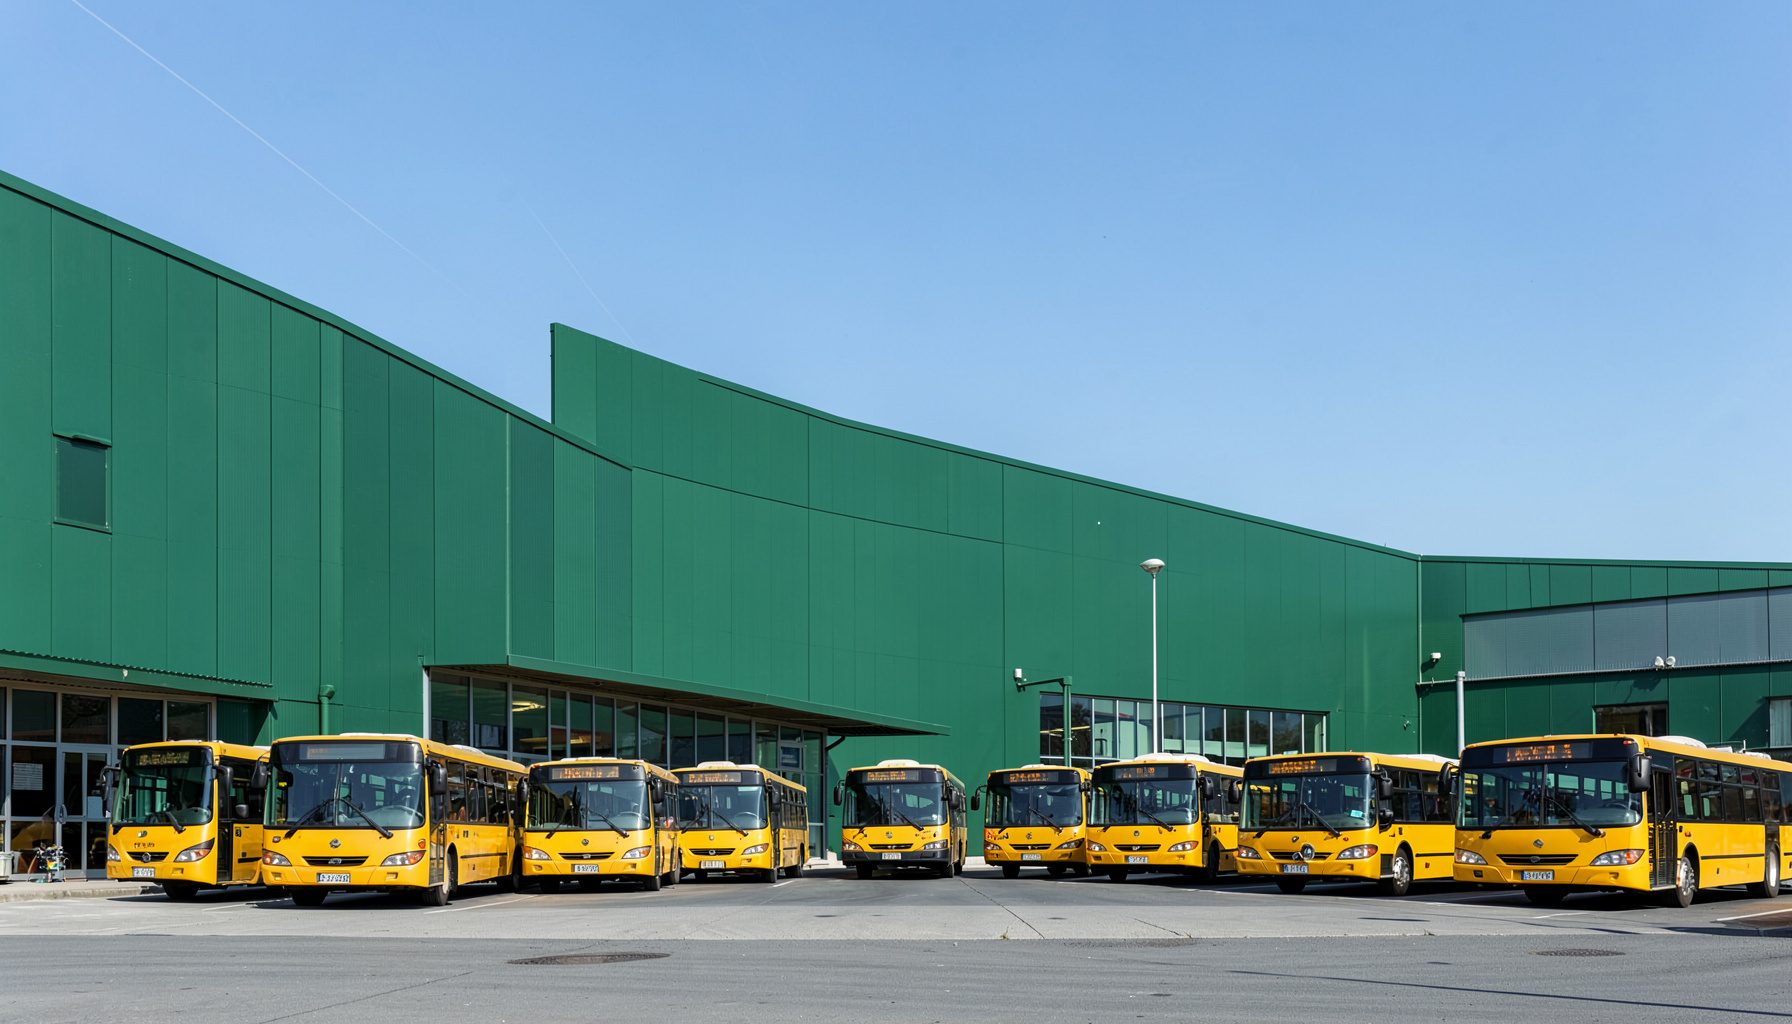
C & H Bus Sales
Achat · Vente · Location · Échange — Votre distributeur complet de bus scolaires
Demandez un devisNos services de flotte
Des solutions complètes pour les districts scolaires, de l'acquisition à l'entretien.
Vente de bus neufs
Distributeur complet de bus scolaires neufs, avec des modèles de 10 à 84 passagers en stock.
En savoir plus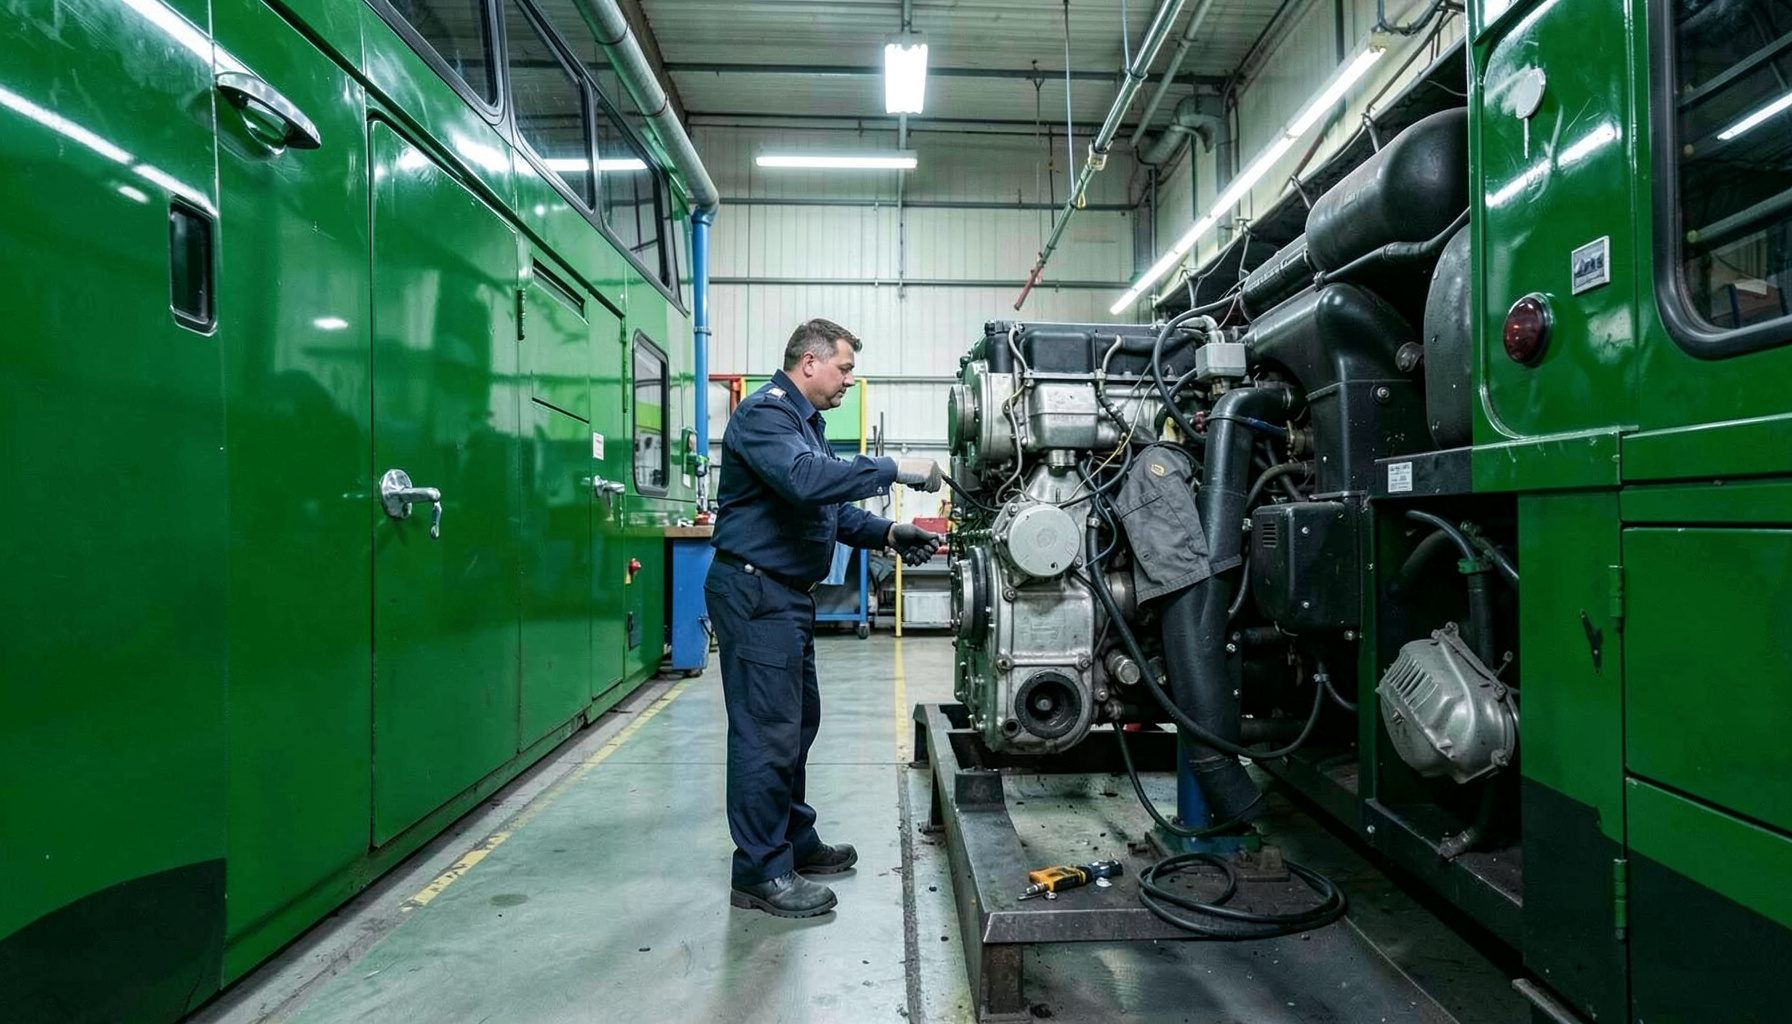
Maintenance préventive
Programme d'entretien préventif Crabtree-Harmon pour garder votre flotte en parfait état.
Nos avantages
Pièces détachées
Département de pièces dans plusieurs lieux pour un approvisionnement rapide et fiable.
Contactez-nous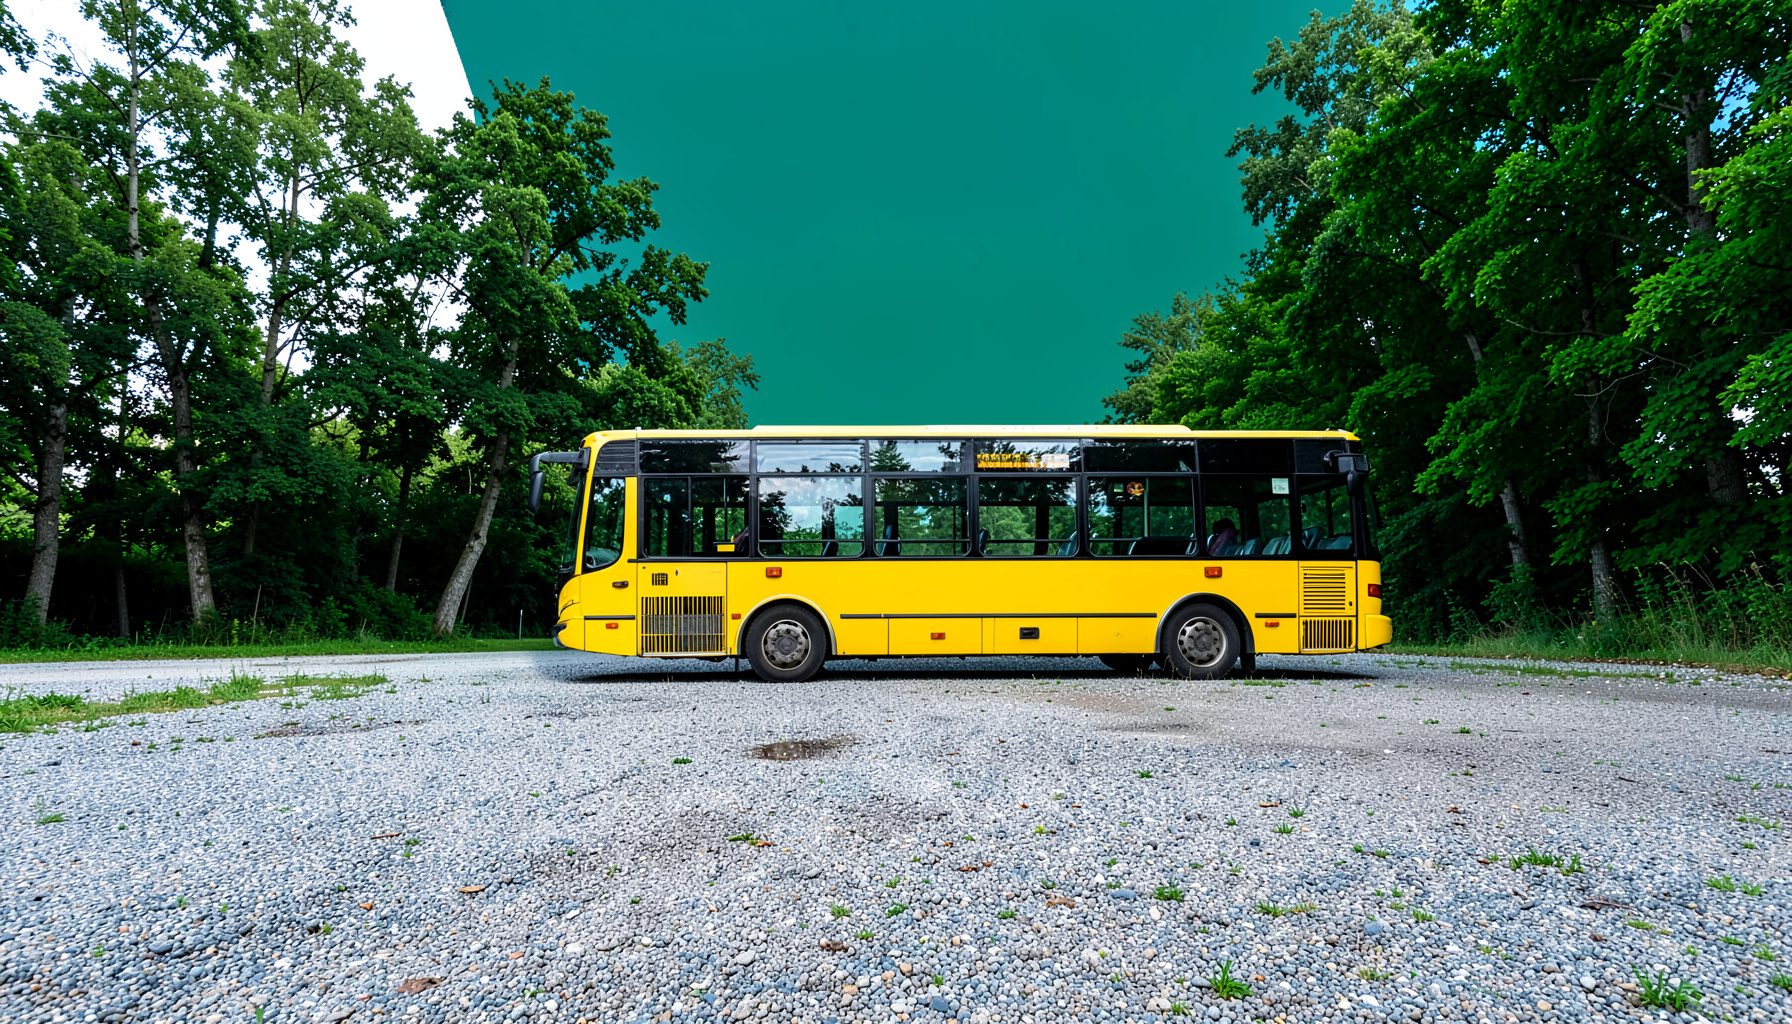
BUY | SALE | LEASE | TRADE
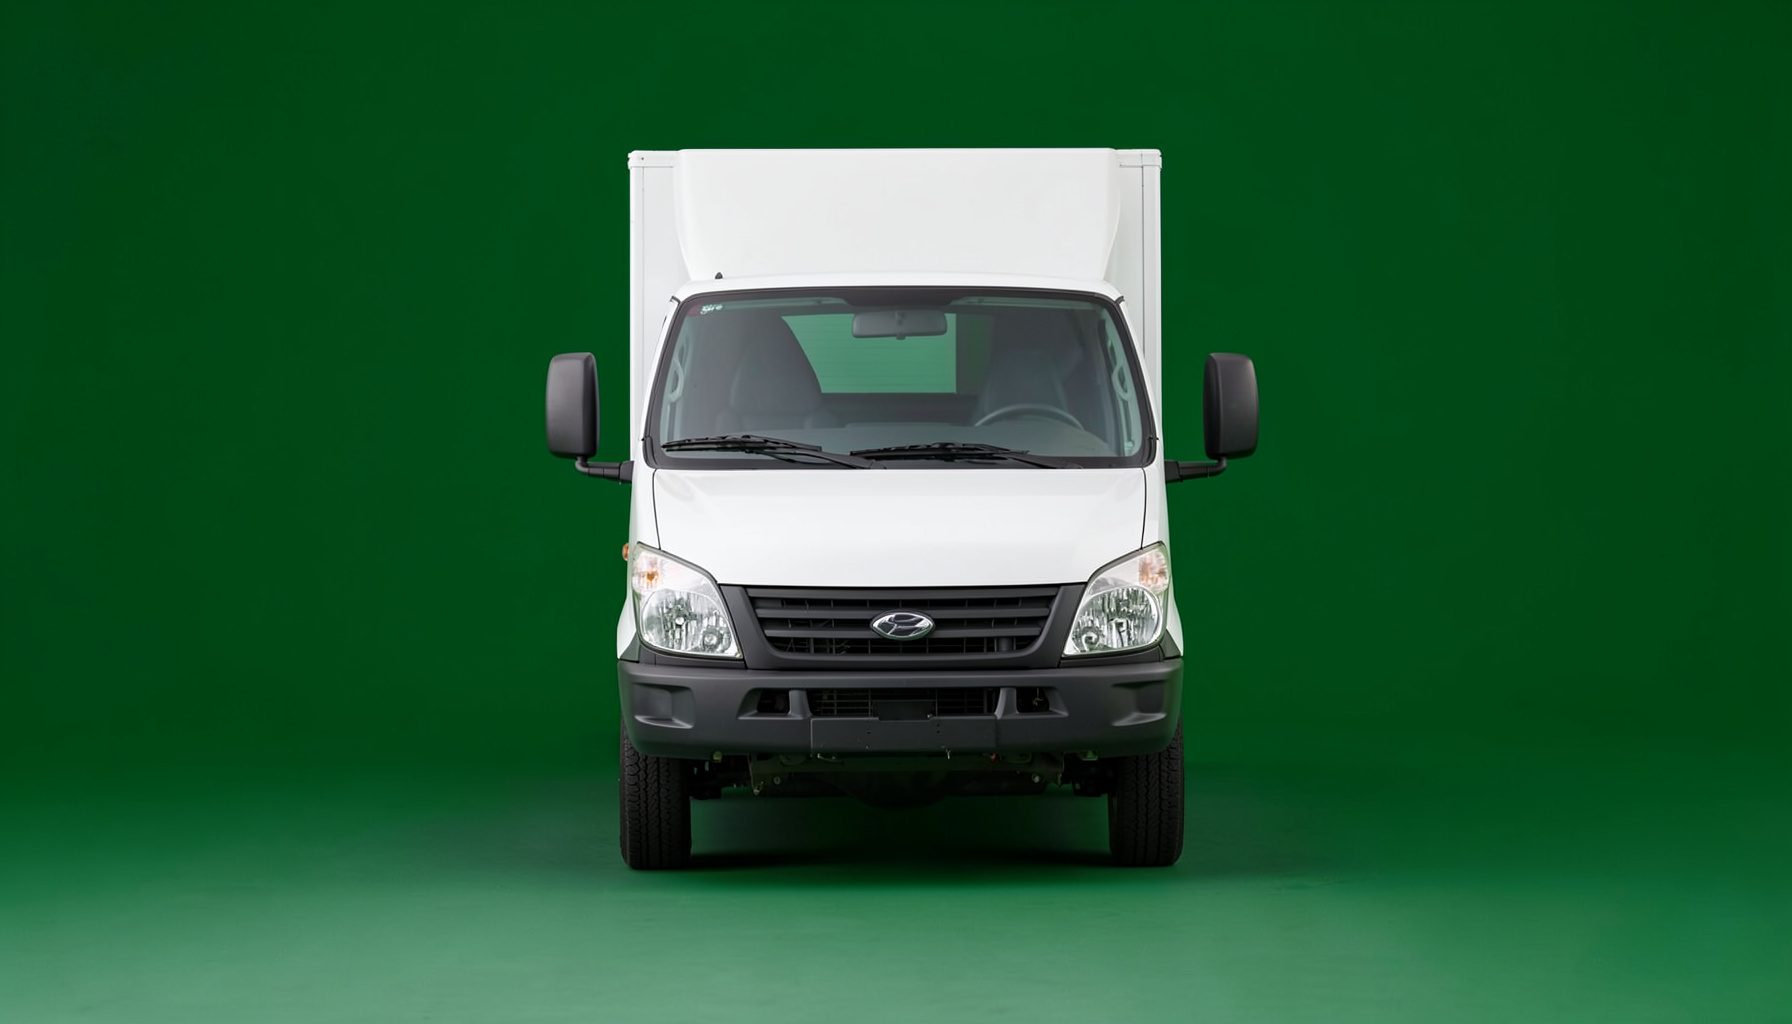
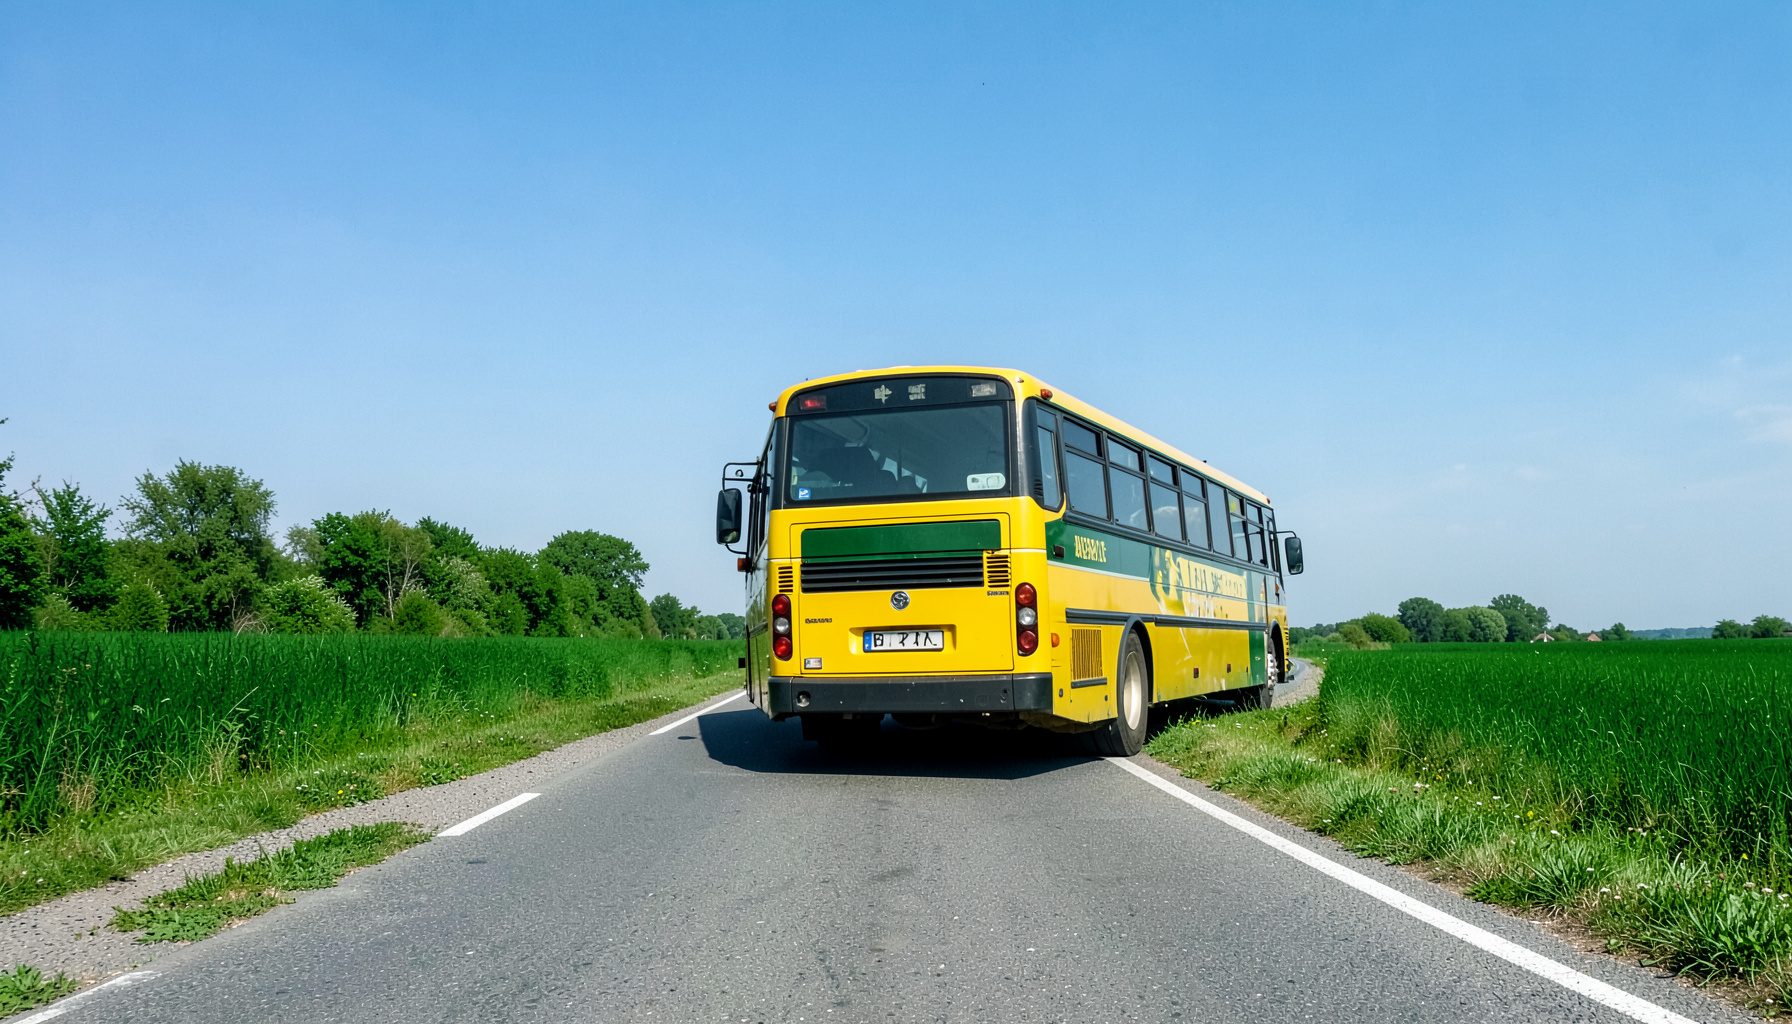
Si votre district cherche à acquérir un bus, C & H Bus Sales, Inc. est votre distributeur complet. Nous proposons une gamme complète d'équipements de flotte neufs et de modèle récent à des tarifs compétitifs, avec des options de financement ou de location-achat. Nous avons en stock des modèles allant de 10 à 84 passagers : Vans, Conventional, Forward Control, Rear Engine, Lift Units et A/C Units. Nous pouvons commander selon vos spécifications ou vous proposer des unités en stock qui dépassent les exigences de votre district et de votre État.
Voir les avantagesLes obligations de mise en conformité avec le RGPD
Le Règlement général sur la protection des données encadre la collecte, l’utilisation, la conservation et la transmission des données à caractère personnel. Il s’applique aux entreprises, associations et organismes publics établis dans l’Union européenne, ainsi qu’à certains acteurs situés hors de l’Union qui ciblent des personnes européennes.
La conformité ne se limite pas à l’ajout d’une mention sur un formulaire ou d’une bannière relative aux cookies. Elle repose sur une organisation durable, fondée sur la documentation des traitements, la maîtrise des risques et la capacité à démontrer que les règles sont effectivement respectées.
Chaque société doit apprécier ses propres activités : gestion des salariés, prospection commerciale, vidéosurveillance, outils numériques, relation clients, fournisseurs, partenaires et transferts internationaux. L’analyse doit tenir compte de la nature des données traitées, des finalités poursuivies et des personnes concernées.
Une démarche rigoureuse permet de réduire le risque de sanction de la CNIL, de limiter les atteintes à la réputation et de renforcer la confiance des clients comme des collaborateurs. Elle doit être intégrée à la gouvernance juridique, informatique et opérationnelle de l’entreprise.
Déterminer le périmètre des traitements
La première étape consiste à recenser les traitements de données personnelles. Un traitement peut correspondre à une opération très courante : créer un fichier clients, établir des bulletins de paie, gérer des candidatures ou enregistrer des appels au service après-vente.
Le registre des activités de traitement décrit les finalités, les catégories de données, les personnes concernées, les destinataires, les durées de conservation et les mesures de sécurité. Même lorsqu’une entreprise n’est pas légalement tenue de disposer d’un registre complet, ce document constitue un outil essentiel de pilotage.
Identifier la base légale applicable
Tout traitement doit reposer sur une base juridique prévue par le RGPD. Le consentement n’est qu’une possibilité parmi d’autres. L’exécution d’un contrat, le respect d’une obligation légale, la sauvegarde des intérêts vitaux, l’exécution d’une mission d’intérêt public ou l’intérêt légitime peuvent également être invoqués selon les circonstances.
Le choix de la base légale doit être cohérent avec la finalité poursuivie et l’information fournie aux personnes. Une société qui s’appuie sur l’intérêt légitime doit être en mesure de démontrer la mise en balance entre ses intérêts et les droits fondamentaux des personnes concernées.
Informer clairement les personnes
Les notices d’information doivent présenter, dans un langage accessible, l’identité du responsable du traitement, les objectifs poursuivis, les catégories de données collectées, les destinataires, la durée de conservation et les droits disponibles. Elles doivent également indiquer les modalités de contact et, le cas échéant, celles du délégué à la protection des données.
L’information doit être délivrée au moment approprié, par exemple lors de la collecte d’un CV, de la création d’un compte ou de l’installation de cookies. Les cases précochées, les formulations ambiguës et les parcours conçus pour dissuader un refus fragilisent la validité du consentement.
Organiser l’exercice des droits
Toute personne peut demander l’accès à ses données, leur rectification, leur effacement, la limitation du traitement ou leur portabilité, sous réserve des conditions prévues par les textes. Elle peut aussi s’opposer à certains traitements, notamment à la prospection commerciale.
L’entreprise doit mettre en place une procédure interne pour réceptionner, authentifier et traiter ces demandes dans les délais légaux. Les réponses doivent être conservées afin de prouver les diligences accomplies. Les équipes commerciales, ressources humaines et support client doivent savoir identifier une demande relevant du RGPD.
Sécuriser les données et gérer les incidents
Le responsable du traitement et ses sous-traitants doivent adopter des mesures techniques et organisationnelles adaptées : contrôle des habilitations, chiffrement, sauvegardes, journalisation, mises à jour, sensibilisation du personnel et plan de reprise d’activité. Le niveau de protection doit correspondre aux risques encourus.
La sécurité concerne aussi les contenus publiés sur un site internet. La découverte d’un lien externe inattendu, par exemple vers une page de jeu, peut signaler une compromission ou une faille d’administration ; elle justifie une vérification des accès, des extensions et des journaux techniques.
En cas de violation de données, l’organisme doit évaluer sans délai la gravité de l’incident. Une notification à la CNIL peut être requise dans les soixante-douze heures, tandis que les personnes concernées doivent être informées lorsque le risque pour leurs droits et libertés est élevé.
Encadrer les prestataires et les transferts
Le contrat conclu avec un sous-traitant doit préciser l’objet du traitement, sa durée, les catégories de données, les obligations de confidentialité, les mesures de sécurité et les règles applicables en cas de recours à un autre prestataire. Une simple clause générale ne suffit pas toujours à répartir correctement les responsabilités.
Les transferts vers un pays situé hors de l’Espace économique européen nécessitent une analyse spécifique. Il faut vérifier la décision d’adéquation applicable ou prévoir un mécanisme approprié, comme les clauses contractuelles types, tout en évaluant les garanties réellement disponibles dans le pays destinataire.
Évaluer les risques et documenter les décisions
Une analyse d’impact relative à la protection des données est requise lorsque le traitement est susceptible d’engendrer un risque élevé, notamment en présence de données sensibles, de surveillance systématique ou d’un traitement à grande échelle. Elle décrit les risques, les garanties prévues et les mesures destinées à les réduire.
La conformité s’inscrit dans une politique plus large de gouvernance et de responsabilité. Elle peut être rapprochée des exigences de contrôle des chaînes de valeur, notamment lorsque l’entreprise doit articuler ses pratiques numériques avec le devoir de vigilance des sociétés mères en matière environnementale.
Piloter durablement la conformité
Un programme efficace repose sur des responsabilités clairement attribuées et une revue régulière des procédures. Le délégué à la protection des données, lorsqu’il est désigné, conseille l’organisation, contrôle la conformité et coopère avec l’autorité de contrôle.
Les actions prioritaires peuvent être regroupées ainsi :
- établir et maintenir le registre des traitements ;
- actualiser les mentions d’information et les contrats ;
- former les équipes exposées aux données personnelles ;
- tester les procédures de violation et d’exercice des droits.
Les contrôles périodiques doivent également porter sur :
- les cookies, traceurs et outils d’analyse ;
- les durées d’archivage et de suppression ;
- les habilitations et comptes administrateurs ;
- les transferts internationaux et sous-traitants.
La conformité RGPD doit être réévaluée lors d’un lancement commercial, d’une acquisition, d’un changement de logiciel ou d’une évolution réglementaire. L’accompagnement d’un cabinet en droit des affaires permet de sécuriser les choix juridiques, de coordonner les équipes et de transformer les obligations réglementaires en procédures concrètes. Prenez conseil avant tout projet impliquant une collecte ou une utilisation nouvelle de données personnelles.
Nous contacter
Une question sur nos bus, nos services ou un devis ? Écrivez-nous.
Crabtree-Harmon Corporation
P. O. Box 1124
Raymore, Missouri 64083
(816) 331-3166
(800) 800-3166
C & H Bus Sales
P. O. Box 726
Belton, Missouri 64012
(816) 331-3650
(800) 800-3166